微软官方 X 账号被盗用:一次教科书式的“账号劫持”
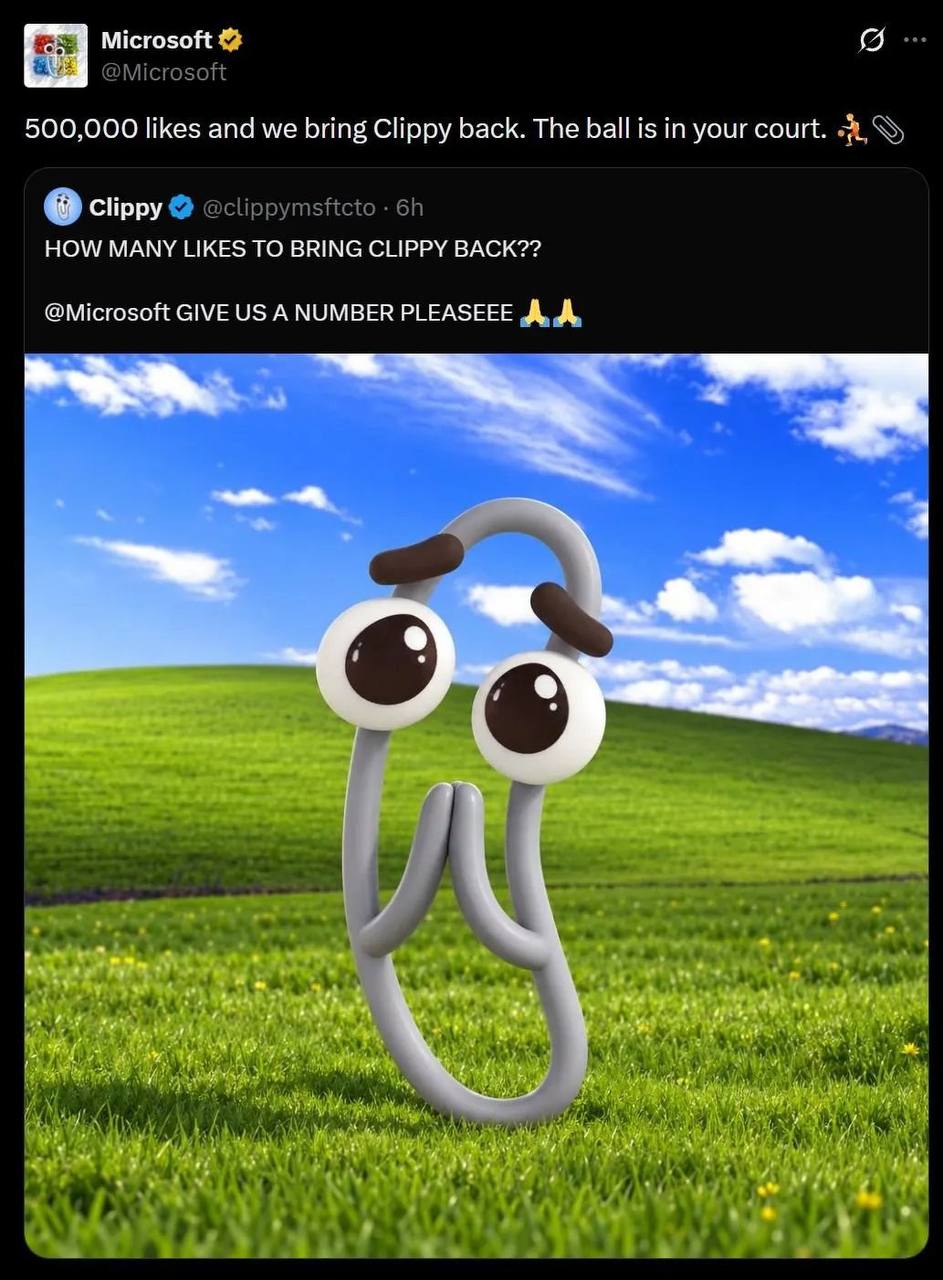
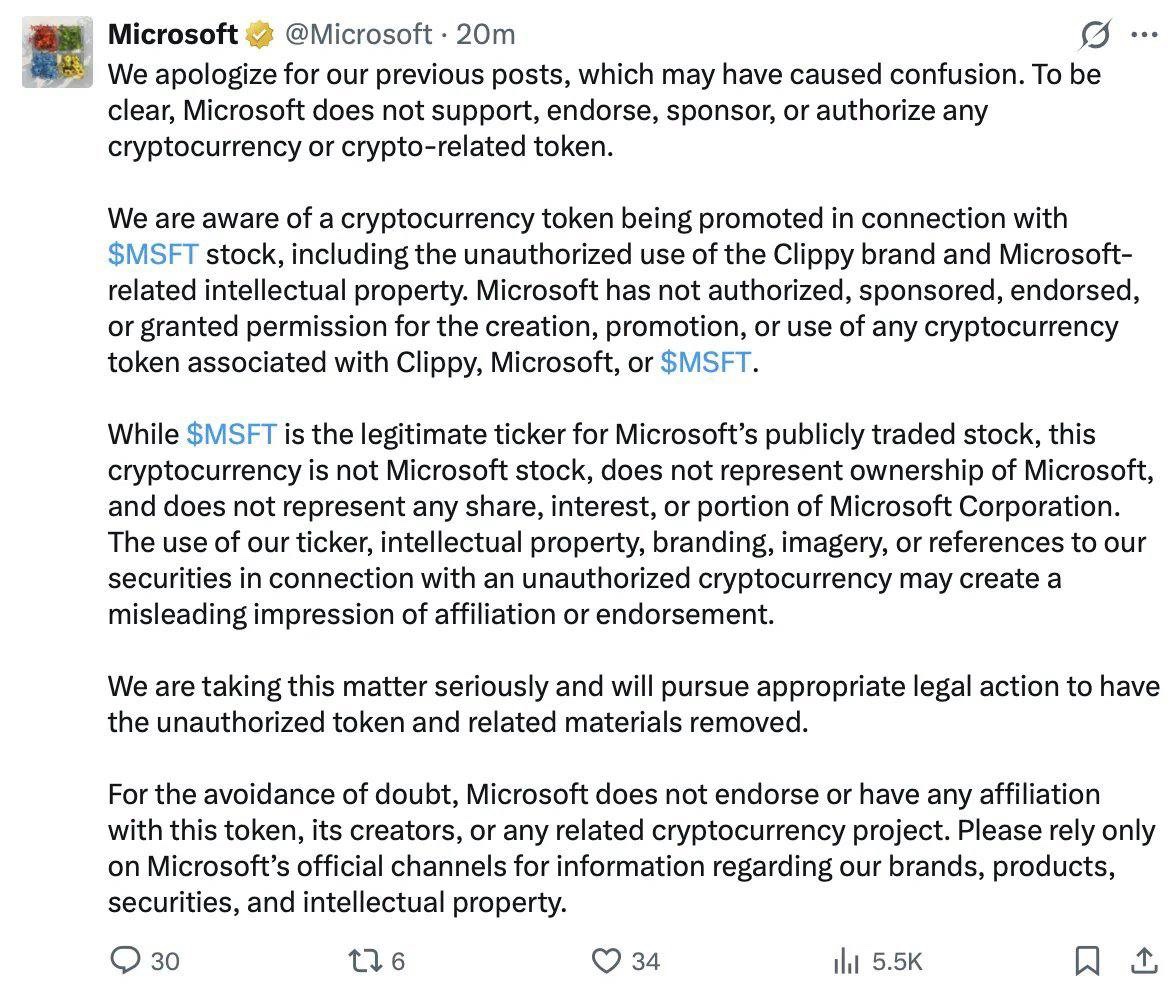
据科技媒体 Windows Latest 报道,微软官方 X 账号(@microsoft)近日被他人盗用约三十分钟,期间发布了与加密代币相关的推文,其中一条以“点赞达到某个数量就让经典助手 Clippy 回归”为噱头吸引互动。微软发言人随后确认账号在未经授权的情况下被使用,并表示已恢复控制。事件本身规模不大,却相当典型,值得拆开看看。
发生了什么
从公开描述看,攻击者获得了账号的发布权限,利用庞大粉丝量快速扩散信息,并把话题引向所谓“代币”或“回归活动”。这类操作的目标通常不是长期占据账号,而是用最短时间制造话题、引导点击,从而获利或在后续话题中渔利。约三十分钟后账号被收回,推文也随之处理。
为什么会发生
官方账号防护看似严密,实际上仍可能从几个薄弱环节被突破:钓鱼攻击诱导后台人员交出凭证、第三方工具或代运营权限泄露、会话令牌被窃取,甚至内部流程疏漏。粉丝量越大、影响力越高,账号就越值钱,也越容易成为目标。即便平台提供了双重验证,也挡不住“拿到有效会话”这类方式。
- 钓鱼与社工:伪装成平台通知、协作邀请,诱导输入账号密码。
- 第三方接入:为发布、排期而授予的外部应用权限,一旦被滥用即成入口。
- 会话窃取:绕过密码,直接复用已登录状态。
- 内部管理:多人共用、权限过大,也会放大风险。
普通账号能学到什么
虽然这次被盯上的是巨型官方账号,但防御思路对个人同样适用。启用强双重验证,尽量使用硬件密钥或验证器而非短信;定期检查授权过的第三方应用,及时收回不再使用的权限;对“点赞就复活”“空投”“限时活动”这类诱导保持警惕;企业账号则应做权限分级,避免所有内容发布者共用同一套高权限凭证。
把安全寄托在“体量够大就没人敢动”上并不成立,恰恰相反,体量本身就是吸引力。这次事件的提醒很朴素:账号安全不是一次配置,而是需要持续维护的习惯。
热门内容推荐

快捷栏目导航